

21.943,99 €

In evidenza
|
|
21.943,99 € |
Vai allo shop
|
|
25.192,52 € |
Vai allo shop
|
| CONFRONTA TUTTI I WEBSHOP (2) | ||
 Descrizione
Confronta i webshop (2)
21.943,99 €
25.192,52 €
Negozi con altre taglie
Descrizione
(2)
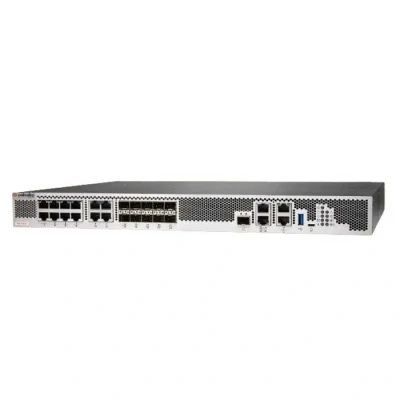
Palo Alto Router Firewall Pa-1420. Spina UEI firewall di nuova generazione della serie PA-1400 di Palo Alto Networks, inclusi i modelli con tecnologia ML come il PA-1420, sono progettati per fornire connettività sicura alle filiali e alle medie imprese.L´elemento di controllo della serie PA-1400 è PAN-OS, lo stesso software che esegue tutti i NGFW di Palo Alto Networks.PAN-OS classifica nativamente tutto il traffico, comprese applicazioni, minacce e contenuti, e quindi collega tale traffico all´utente indipendentemente dalla posizione o dal tipo di dispositivo.Applicazione, contenuto e utente, ovvero gli elementi che guidano la tua attività, costituiscono la base delle tue policy di sicurezza, migliorando il tuo livello di sicurezza e riducendo i tempi di risposta agli incidenti.Firewall di nuova generazione basati su ML:- Incorpora il machine learning (ML) al centro del firewall per fornire prevenzione degli attacchi senza firme, in linea, per attacchi basati su file, identificando e bloccando immediatamente tentativi di phishing mai visti prima.Utilizza processi ML basati su cloud per fornire firme e istruzioni a latenza zero al NGFW.Utilizza l´analisi comportamentale per rilevare dispositivi IoT (Internet of Things) e fornire raccomandazioni sulle policy.Servizio cloud e nativamente integrato nel NGFW.Automatizza le raccomandazioni sulle policy che fanno risparmiare tempo e riducono la possibilità di errori umani.Identifica e categorizza tutte le applicazioni, su tutte le porte, sempre, con ispezione completa del Layer 7:- Identifica le applicazioni che attraversano la tua rete, indipendentemente da porta, protocollo, tecniche evasive o crittografia (TLS/SSL).Scopri e controlla automaticamente le applicazioni per tenere il passo con l´esplosione del SaaS con l´abbonamento SaaS Security.Utilizza l´applicazione, non la porta, come base per tutte le decisioni sulle policy di abilitazione sicura: consentire, negare, pianificare, ispezionare e applicare il traffico shaping.Offre la possibilità di creare tag personalizzati per le proprie applicazioni o richiedere lo sviluppo di App-ID per le applicazioni Palo Alto Networks.Identifica tutti i dati del payload all´interno dell´applicazione per bloccare file dannosi e sventare tentativi di esfiltrazione dati.Crea report sull´utilizzo delle applicazioni standard e personalizzati, inclusi report SaaS (Software as a Service), che forniscono informazioni su tutto il traffico SaaS autorizzato e non autorizzato sulla tua rete.Abilita la migrazione sicura di set di regole legacy di Layer 4 a regole basate su App-ID con il Policy Optimizer integrato, offrendo un set di regole più sicuro e facile da gestire.Applica la sicurezza agli utenti ovunque, su qualsiasi dispositivo, personalizzando le policy in base all´attività dell´utente:- Abilita la visibilità, le policy di sicurezza, il reporting e le attività forensi basate su utenti e gruppi, non solo sugli indirizzi IP.Si integra facilmente con una vasta gamma di repository per sfruttare le informazioni sull´utente:controller LAN wireless, VPN, server di directory, SIEM, proxy, ecc.Ti consente di definire gruppi di utenti dinamici (DUG) sul firewall per intraprendere azioni di sicurezza basate sul tempo senza attendere l´applicazione delle modifiche alle directory degli utenti.Impone policy coerenti indipendentemente dalla posizione e dai dispositivi dell´utente.Impedisce la fuga di credenziali aziendali verso siti Web di terze parti e impedisce il riutilizzo di credenziali rubate abilitando l´autenticazione multi-fattore (MFA) a livello di rete per qualsiasi applicazione senza modifiche alle applicazioni.Fornisce azioni di sicurezza dinamiche basate sul comportamento dell´utente per limitare gli utenti sospetti o dannosi.Interrompe le attività dannose nascoste nel traffico crittografato:- Ispeziona e applica policy sul traffico crittografato TLS/SSL, sia in entrata che in uscita, anche per il traffico che utilizza TLS 1.3 e HTTP/2.Offre un´ampia visibilità sul traffico TLS, come la quantità di traffico crittografato, le versioni TLS/SSL, le suite di cifratura, ecc., senza decrittazione.Consente il controllo sull´uso di protocolli TLS legacy, cifrari non sicuri e certificati mal configurati per mitigare i rischi.Facilita il dispiegamento della decrittazione e consente l´uso di log integrati per la risoluzione dei problemi, come le applicazioni con certificati bloccati.Ti consente di abilitare o disabilitare la decrittazione in modo flessibile in base alla categoria dell´URL, alla zona di origine e destinazione, alla direzione, all´utente, al gruppo di utenti, al dispositivo e alla porta, per motivi di privacy e conformità.Ti consente di creare una copia del traffico decrittografato dal firewall e inviarla a strumenti di raccolta del traffico per scopi forensi, storici o di prevenzione della perdita di dati (DLP).Ti consente di inoltrare in modo intelligente tutto il traffico a strumenti di sicurezza di terze parti con Network Packet Broker, ottimizzando le prestazioni della rete e riducendo le spese operative.Offre gestione e visibilità centralizzate:- Beneficia di gestione, configurazione e visibilità centralizzate per più NGFW distribuiti di Palo Alto Networks (indipendentemente dalla loro posizione o scala) tramite la gestione della sicurezza di rete Panorama, in un´interfaccia utente unificata.Semplifica la condivisione della configurazione tramite Panorama con modelli e gruppi di dispositivi, e scala la raccolta dei log all´aumentare delle esigenze di logging.Consente agli utenti, tramite l´Application Command Center (ACC), di ottenere una visibilità approfondita e informazioni complete sul traffico di rete e sulle minacce.Massimizza il tuo investimento in sicurezza ed evita interruzioni aziendali con AIOps:- Offre raccomandazioni continue sulle best practice personalizzate per la tua distribuzione unica per rafforzare il tuo livello di sicurezza e ottenere il massimo dal tuo investimento in sicurezza.Prevede in modo intelligente i problemi di salute, prestazioni e capacità del firewall basandosi sull´analisi ML di dati telemetrici avanzati.Fornisce informazioni attuabili per risolvere le interruzioni previste.Compatibilità nativa con proxy Web per firewall di nuova generazione:- Possibilità di consolidare firewall e proxy su un´unica piattaforma gestendo le funzionalità tramite una piattaforma di gestione centralizzata per creare policy.Possibilità di supportare proxy espliciti tramite file PAC e anche proxy trasparenti.Il proxy esplicito può supportare architetture di routing non predefinite con distribuzioni proxy on-premises.Proxy esplicito supporta l´autenticazione Kerberos e SAML:- La configurazione del proxy trasparente è semplificata senza la necessità di WCCP o autenticazione.Rileva e previene minacce avanzate con servizi di sicurezza basati su cloud.Gli attacchi informatici sofisticati di oggi possono generare 45.000 varianti in 30 minuti utilizzando molteplici vettori di minaccia e tecniche avanzate per fornire payload dannosi.Offre un approccio single pass all´elaborazione dei pacchetti con architettura single-pass:- Esegue networking, lookup delle policy, applicazione e decodifica, e corrispondenza delle firme, per tutte le minacce e i contenuti in un unico passaggio.Riduce significativamente l´overhead di elaborazione necessario per eseguire molteplici funzioni su un dispositivo di sicurezza.Evita di introdurre latenza ispezionando il traffico per tutte le firme in un unico passaggio utilizzando una corrispondenza delle firme uniforme basata sui flussi.Consente prestazioni coerenti e prevedibili quando gli abbonamenti di sicurezza sono abilitati.Abilita funzionalità SD-WAN:- Ti consente di adottare facilmente SD-WAN semplicemente abilitandolo sui tuoi firewall esistenti.Ti consente di implementare SD-WAN in modo sicuro, che si integra nativamente con la sicurezza leader del settore.Offre un´esperienza eccezionale all´utente finale minimizzando latenza, jitter e perdita di pacchetti.Specifiche:Generale:- Profondità:35.9 cm - Larghezza:43.6 cm - Altezza:4.32 cm - Tipo di dispositivo:Appliance di sicurezza - Altezza (Unità Rack):1U - Peso:7.03 kg Espansione / Connettività:Interfacce:- 4x1000Base-T - RJ-45 - 4x1/2.5/5GBase-T - RJ-45 - 4x1/2.5/5GBase-T (PoE) - RJ-45 - 2 x Ethernet 1000 - SFP - 8x1Gb Ethernet/10Gb Ethernet - SFP/SFP+ - 1x1000Base-T (management) - RJ-45 - 1x10Gb Ethernet (HA) - 1 x console - RJ-45 - 1 x USB - 1 x console - micro-USB Garanzia del produttore:- Servizio e supporto:Garanzia limitata - 1 anno Varie:- MTBF (tempo medio tra guasti):24 anni - Standard conformi:cTUVus, CB, certificato FCC Classe A, VCCI Classe A Networking:- Standard conformi:IEEE 802.1Q, IEEE 802.3ad (LACP) - Tecnologia di connettività:Cablaggi - Montabile su rack - Direzione del flusso d´aria:- Flusso d´aria frontale-posteriore Prestazioni:- Throughput firewall (HTTP):9.9 Gbps - Throughput firewall (appmix):9.5 Gbps - Throughput prevenzione minacce (HTTP):5 Gbps - Throughput prevenzione minacce (appmix):4.8 Gbps - Throughput VPN (IPSec):6.5 Gbps Capacità:- Sessioni massime:1.400.000 - Nuove sessioni al secondo:14.000 - Tag VLAN per dispositivo:4094 - Tag VLAN per interfaccia:4094 - Sistemi virtuali (base):1 - Sistemi virtuali:6 - Protocollo Data Link:Ethernet, Fast Ethernet, Gigabit Ethernet, 2.5 Gigabit Ethernet, 5 Gigabit Ethernet, 10 Gigabit Ethernet - Protocollo di routing:OSPFv2, OSPFv3, BGP, RIP, routing IP statico, routing basato su policy (PBR), PIM-SM, PIM-SSM, IGMP, IGMPv2, IGMPv3 - Protocollo di rete / trasporto:IPv6, PPPoE, HTTP, DNS, IPSec, DHCP, IPv4 - Funzionalità:Assistenza SD-WAN, protezione minacce Web, misurazione jitter, perdita e latenza, selezione percorso, autoconfigurazione indirizzi stateless (SLAAC), chiave pre-condivisa (PSK), supporto VLAN, supporto NAT, alta disponibilità, budget energetico PoE da 151W, fino a 90W PoE per porta, supporto IPv6, machine learning, autenticazione multi-fattore (...
KauflandPalo Alto Software PAN-PA-1420. Capacità del firewall: 9,5 Gbit/s, capacità VPN IPSec: 5,6 Gbit/s. Tempo medio tra i guasti (MTBF): 210240 ore. Standard di rete: IEEE 802.1Q. Algoritmi di sicurezza supportati: 3DES, AES a 128 bit, AES a 192 bit, AES a 256 bit, IPSec, MD5, SHA-1, SHA-256, SHA-384, SHA-512. Protocolli di routing: BGP, OSPFv2, OSPFv3, RIP.Trasmissione datiCapacità del firewall9,5 Gbit/sCapacità VPN IPSec5,6 Gbit/sNumero massimo di connessioni del firewall al secondo140000Numero standard di firewall virtuali1Numero massimo di firewall virtuali6PrestazioniConnessioni simultanee1400000Tempo medio tra i guasti (MTBF)210240 oreReteStandard di reteIEEE 802.1QNumero di VLAN4094Supporto multicastSìSupporto Quality of Service (QoS)SìProtocollo Point-to-point over Ethernet (PPPoE)SìSicurezzaAlgoritmi di sicurezza supportati3DES, AES a 128 bit, AES a 192 bit, AES a 256 bit, IPSec, MD5, SHA-1, SHA-256, SHA-384, SHA-512ProtocolliProtocollo di routingBGP, OSPFv2, OSPFv3, RIPFunzioni di gestioneIndicatori LEDSìConnettori e inte
 Specifiche del prodotto
| Marchio | Palo Alto |
|---|---|
| EAN |
|
| Colore |
|
| Taglia |
|
| Genere |
|
| MPN |
|
 Storia dei Prezzi
Prezzi aggiornati il:
 Risultati correlati


